The News 11 – Hindustan Newspaper, ब्रेकिंग न्यूज़, राजनीति, देश-दुनिया
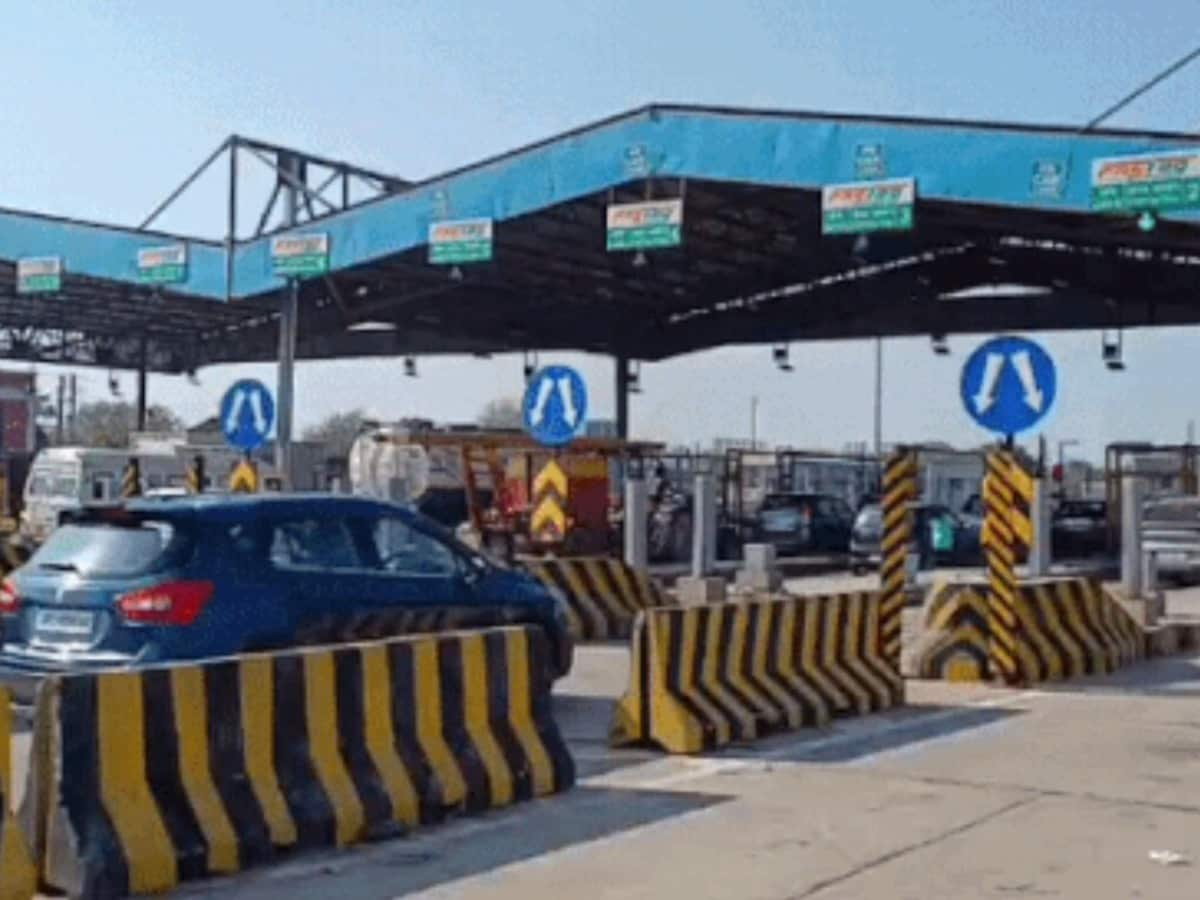
देश के राष्ट्रीय राजमार्गों पर सफर करने वाले करोड़ों वाहन चालकों की जेब और सरकारी खजाने पर डाका डालने वाले एक विशालकाय अंतरराज्यीय सिंडिकेट के खिलाफ प्रवर्तन निदेशालय (ED) ने निर्णायक जंग छेड़ दी है। राष्ट्रीय राजमार्ग प्राधिकरण (NHAI) के टोल प्लाजा पर समानांतर फर्जी सॉफ्टवेयर और जाली फास्टैग (FASTag) के जरिए रोजाना करोड़ों रुपये की अवैध वसूली करने और उस काली कमाई को मनी लॉन्ड्रिंग के जरिए ठिकाने लगाने के मामले में ईडी ने बुधवार सुबह से देशव्यापी सर्च ऑपरेशन शुरू किया है। केंद्रीय जांच एजेंसी के लखनऊ जोनल कार्यालय की अगुवाई में अधिकारियों की अलग-अलग टीमों ने उत्तर प्रदेश, राजस्थान, महाराष्ट्र, मध्य प्रदेश, जम्मू-कश्मीर, राष्ट्रीय राजधानी क्षेत्र (दिल्ली-एनसीआर) और पश्चिम बंगाल के कोलकाता सहित कुल सात राज्यों के 14 संवेदनशील ठिकानों पर एक साथ दबिश दी है।
इस देशव्यापी कार्रवाई के तार सीधे तौर पर उत्तर प्रदेश की कानून-व्यवस्था और राजमार्ग नेटवर्क से जुड़े हुए हैं। उत्तर प्रदेश के लखनऊ, कानपुर, उन्नाव, वाराणसी, प्रयागराज, मिर्जापुर और नोएडा जैसे प्रमुख शहरों के टोल सिंडिकेट, निजी टोल प्रबंधन कंपनियों, तकनीकी डेवलपर्स और रसूखदार ठेकेदारों के आवासों व कॉर्पोरेट कार्यालयों पर केंद्रीय बलों की सुरक्षा में दस्तावेज खंगाले जा रहे हैं। ईडी ने धन शोधन निवारण अधिनियम (PMLA), 2002 की धारा 17 के तहत यह तलाशी अभियान शुरू किया है। जांच एजेंसियों का प्रारंभिक आकलन है कि यह कोई सामान्य धोखाधड़ी नहीं, बल्कि सरकारी तंत्र के समानांतर खड़ा किया गया सैकड़ों करोड़ रुपये का संगठित साइबर व वित्तीय महाघोटाला है, जिसमें देश के 200 से अधिक टोल प्लाजा जांच के दायरे में आ चुके हैं।
5 फीसदी सरकारी खाते में और 95 फीसदी जेब में: समझिए कैसे खुला लूट का पूरा खेल
ईडी की यह सघन कार्रवाई उत्तर प्रदेश पुलिस और स्पेशल टास्क फोर्स (UP STF) द्वारा दर्ज की गई प्राथमिकियों (FIR No. 17) और इसके बाद 19 मई 2025 को दर्ज की गई ईसीआईआर (ECIR/ASZO/04/2025) के आधार पर आगे बढ़ाई गई है। इस पूरे मामले की कड़ियां उस वक्त जुड़नी शुरू हुईं जब यूपी एसटीएफ ने मिर्जापुर के अतरैला टोल प्लाजा पर 120 करोड़ रुपये के भीषण टैक्स गबन का पर्दाफाश किया था। उस दौरान जांच में टोल कर्मचारियों और प्रबंधकों द्वारा एनएचएआई के मुख्य सर्वर को दरकिनार कर एक गुप्त सॉफ्टवेयर चलाने का खुलासा हुआ था।
जब इस जांच को आगे बढ़ाते हुए केंद्रीय फॉरेंसिक लैब और एनएचएआई के तकनीकी विशेषज्ञों ने डेटा का गहन विश्लेषण किया, तो होश उड़ाने वाले तथ्य सामने आए। टोल प्लाजा पर तैनात निजी कंपनियों के ऑपरेटरों ने सिस्टम में एक ऐसा अनधिकृत ‘क्लोन’ या पायरेटेड सॉफ्टवेयर इंस्टॉल कर रखा था जो सीधे आधिकारिक सर्वर से अलग समानांतर काम करता था। इस सॉफ्टवेयर के माध्यम से चालकों से टोल टैक्स तो पूरा वसूला जाता था, लेकिन उस वसूली का केवल 5 प्रतिशत हिस्सा ही एनएचएआई के आधिकारिक रिकॉर्ड और केंद्रीय खाते में दर्ज किया जाता था। बाकी का 95 प्रतिशत राजस्व सीधे सिंडिकेट के निजी खातों, बेनामी कंपनियों और हवाला चैनलों के जरिए सफेदपोशों की जेबों में डायवर्ट किया जा रहा था। सरकारी खजाने को मिलने वाले राजस्व की यह लूट महीनों और सालों से अबाध गति से जारी थी।
बिना फास्टैग वाली गाड़ियों और डबल टोल का खेल: कंप्यूटर स्क्रीन पर चलता था फर्जीवाड़ा
इस घोटाले की सबसे धूर्त और सुनियोजित कार्यप्रणाली बिना फास्टैग वाले वाहनों और फास्टैग वॉलेट में कम बैलेंस वाली गाड़ियों को निशाना बनाने से जुड़ी थी। केंद्र सरकार के नियमों के मुताबिक यदि किसी वाहन पर फास्टैग नहीं लगा है या खाते में पर्याप्त राशि नहीं है, तो टोल बूथ पर उससे नकद या डिजिटल माध्यम से दोगुना जुर्माना (डबल टोल) वसूलने का कानूनी प्रावधान है। जालसाजों ने इसी नियम को अपनी अंधाधुंध कमाई का मुख्य जरिया बना लिया।
जैसे ही ऐसी कोई गाड़ी टोल लेन में पहुंचती थी, केबिन में बैठा ऑपरेटर एनएचएआई के मूल सॉफ्टवेयर को कुछ सेकंड के लिए मिनिमाइज या बाईपास करके अपने समानांतर सॉफ्टवेयर की विंडो खोल लेता था। उस सॉफ्टवेयर से वाहन चालक को हूबहू एनएचएआई के वॉटरमार्क वाली फर्जी रसीद प्रिंट करके थमा दी जाती थी। चालक संतुष्ट होकर चला जाता था कि उसने सरकार को डबल टैक्स भर दिया है, लेकिन केंद्रीय डेटाबेस में उस गाड़ी के गुजरने का कोई आधिकारिक रिकॉर्ड ही दर्ज नहीं होता था। दिनभर में गुजरने वाले हजारों ट्रकों, बसों और कारों से वसूला गया यह दोगुना कैश शाम को शिफ्ट बदलते ही ऑपरेटरों, सुपरवाइजरों और ठेकेदारों के बीच पूर्व-निर्धारित कमीशन के हिसाब से बांट लिया जाता था।
मास्टरमाइंड आलोक सिंह की गिरफ्तारी और वाराणसी के हरहुआ से फैला सिंडिकेट
इस पूरे रैकेट की रीढ़ की हड्डी माने जाने वाले मुख्य सरगना आलोक सिंह की वाराणसी से हुई हालिया गिरफ्तारी ने ईडी को इस सिंडिकेट की गहराई तक पहुंचने का सीधा रास्ता दिया। जांच में सामने आया कि आलोक सिंह वाराणसी के हरहुआ इलाके में बैठकर इस पूरे नेटवर्क का तकनीकी और लॉजिस्टिक संचालन कर रहा था। यहीं से वह विभिन्न टोल प्लाजा के लिए फर्जी व क्लोन फास्टैग तैयार करने का काला कारोबार चलाता था।
वाराणसी के लाला नगर टोल प्लाजा और उसके आसपास के मार्गों पर स्टांप चोरी और फर्जी फास्टैग के सहारे ओवरलोडेड ट्रकों को बेधड़क पार कराने का धंधा बड़े पैमाने पर चल रहा था। सोनभद्र, मिर्जापुर और चंदौली के खनन क्षेत्रों से निकलने वाले गिट्टी, बालू और कोयले के ओवरलोडेड ट्रकों को बिना किसी वजन जांच (वे-ब्रिज) और बिना निर्धारित वाणिज्यिक टैक्स चुकाए आधी रात को झुंड के रूप में निकाला जाता था। आलोक सिंह का नेटवर्क ट्रक मालिकों से मासिक ‘पास’ के नाम पर लाखों रुपये की बंधी-बंधाई रकम वसूलता था और उन्हें ऐसे फर्जी बारकोड उपलब्ध कराता था जो टोल बूम बैरियर को अवैध रूप से खोल देते थे। आलोक सिंह से रिमांड के दौरान हुई पूछताछ में कई शीर्ष नौकरशाहों, परिवहन अधिकारियों और राजनीतिक संरक्षण प्राप्त ठेकेदारों के नाम सामने आए, जिसके बाद ही बुधवार की सुबह ईडी ने 14 ठिकानों पर एक साथ छापा मारकर शिकंजा कसा।
200 से अधिक टोल प्लाजा जांच के घेरे में: यूपी के 100 टोल पर मंडराया संकट
ईडी के शीर्ष सूत्रों के अनुसार, शुरुआती दौर में जो जांच उत्तर प्रदेश के दो या तीन टोल प्लाजा तक सीमित लग रही थी, अब उसका दायरा पूरे देश में फैल चुका है। जांच एजेंसी ने देशभर के 200 से अधिक टोल प्लाजा के डिजिटल सर्वर लॉग्स, सीसीटीवी फुटेज और बैंक खातों को अपनी जांच के दायरे में ले लिया है। इनमें से अकेले उत्तर प्रदेश के लगभग 100 छोटे-बड़े राष्ट्रीय राजमार्ग टोल प्लाजा शामिल हैं, जो कानपुर-लखनऊ हाईवे, दिल्ली-मेरठ एक्सप्रेसवे, आगरा-लखनऊ एक्सप्रेसवे से जुड़े राष्ट्रीय फीडर रूट्स और वाराणसी-गोरखपुर कॉरिडोर पर स्थित हैं।
जांच टीमों को इस बात के पुख्ता डिजिटल साक्ष्य मिले हैं कि एक ही आईटी कंपनी ने कई राज्यों के टोल प्लाजा पर इस क्लोन सॉफ्टवेयर को रिमोट एक्सेस (AnyDesk या TeamViewer) के जरिए इंस्टॉल कराया था। बुधवार को मारे गए छापों के दौरान ईडी की तकनीकी टीमों ने मौके से दर्जनों डेस्कटॉप, सेंट्रल सर्वर की हार्ड डिस्क, मोबाइल फोन, संदिग्ध डायरियां और विदेशी बैंक खातों से जुड़े निवेश दस्तावेज जब्त किए हैं। छापेमारी की इस कार्रवाई में कोलकाता और मुंबई के उन शेल कंपनियों के पते भी खंगाले जा रहे हैं, जहां टोल वसूली से बचाए गए काले धन को रियल एस्टेट और शेयर बाजार में खपाने के लिए ट्रांसफर किया गया था।
फास्टैग व्यवस्था की तकनीकी खामियों पर सवाल और आने वाले दिनों में बड़ी गिरफ्तारियां
साल 2021 में जब केंद्र सरकार ने पूरे देश में फास्टैग प्रणाली को अनिवार्य किया था, तो उसका मुख्य उद्देश्य टोल संग्रह में मानवीय हस्तक्षेप को खत्म करना, वाहनों की कतारें छोटी करना और राजस्व में 100 प्रतिशत पारदर्शिता लाना था। लेकिन इस ताजा घोटाले ने साबित कर दिया है कि शातिर अपराधियों ने डिजिटल तकनीक की खामियों में भी सेंधमारी का रास्ता तलाश लिया। निजी ठेकेदारों द्वारा एनएचएआई के लोकल एरिया नेटवर्क (LAN) में अनधिकृत कंप्यूटर और डोंगल जोड़कर सरकारी सिस्टम को पंगु बना दिया गया।
प्रवर्तन निदेशालय के अधिकारियों का कहना है कि 14 ठिकानों पर चल रही इस छापेमारी का मुख्य उद्देश्य अपराध से अर्जित संपत्ति (Proceeds of Crime) की अंतिम लाभार्थियों तक निशानदेही करना और अवैध संपत्तियों को कुर्क करना है। जब्त किए गए इलेक्ट्रॉनिक उपकरणों के फोरेंसिक क्लोनिंग के बाद इस मामले में कई टोल प्रबंधन कंपनियों के निदेशकों, सॉफ्टवेयर इंजीनियरों और मिलीभगत करने वाले कुछ सरकारी अफसरों की गिरफ्तारी तय मानी जा रही है। इस बड़ी कार्रवाई से साफ हो गया है कि जनता के टैक्स के पैसे पर डाका डालने वाले इस आधुनिक हाईवे डकैती सिंडिकेट की उल्टी गिनती अब पूरी तरह शुरू हो चुकी है।